
PHP, Node.js et Railway : trois alertes de sécurité qui rappellent pourquoi l'entretien web est essentiel
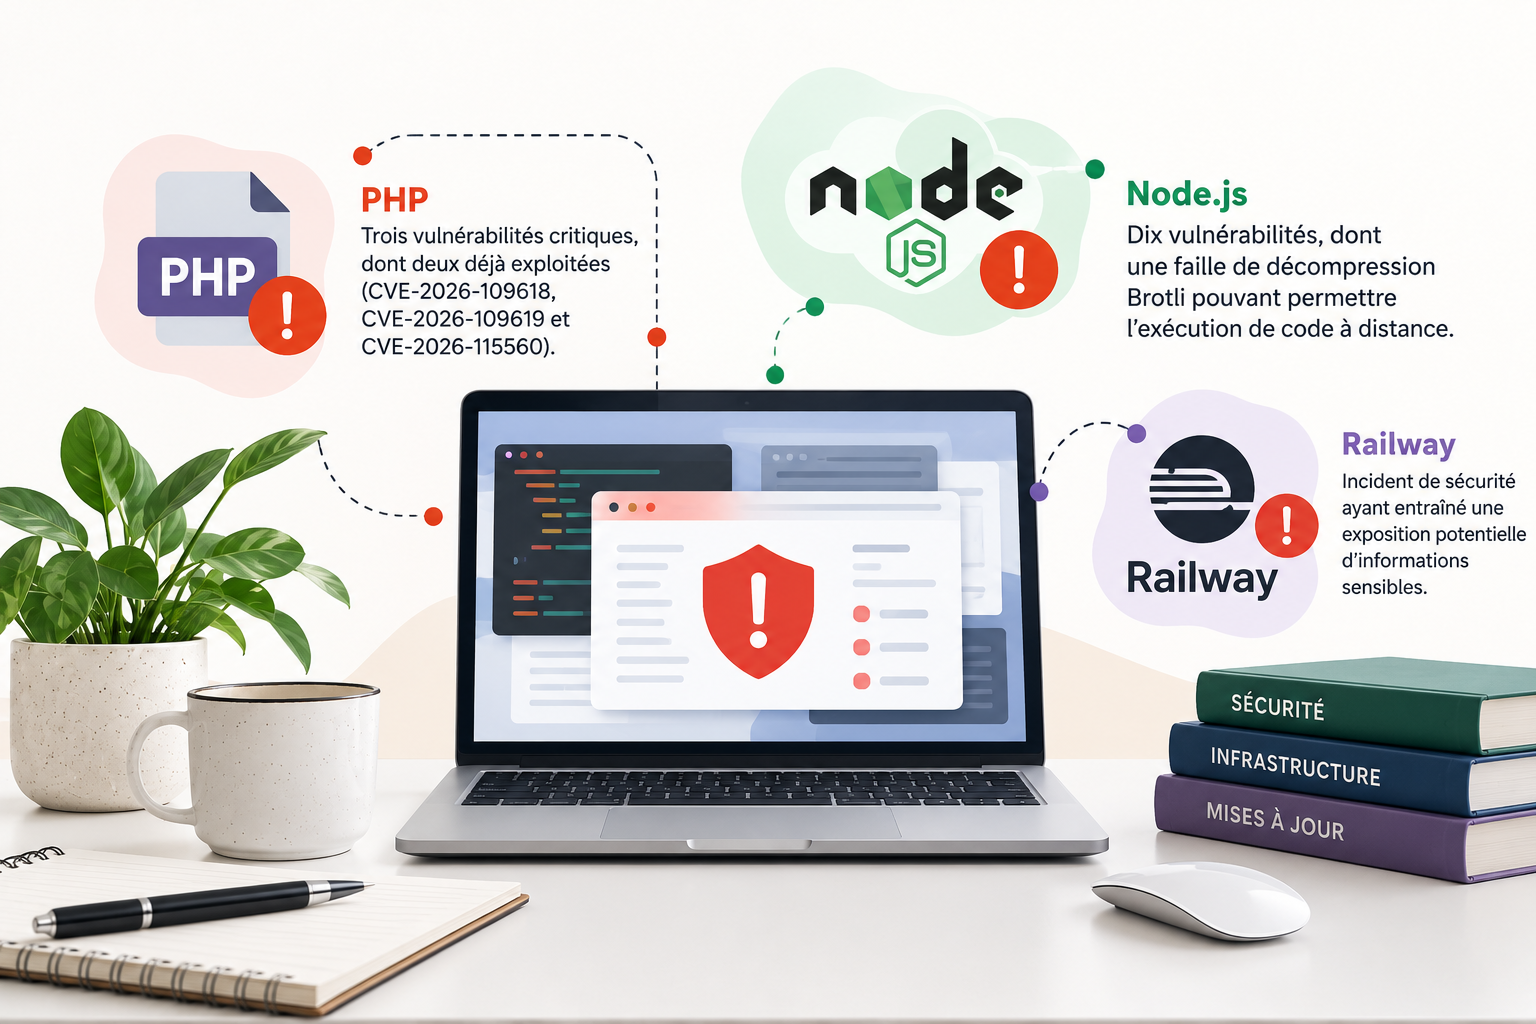
Depuis le 20 octobre 2026, plusieurs alertes de sécurité majeures touchent des technologies que la plupart des propriétaires de sites web ne voient jamais : PHP, le langage qui fait notamment fonctionner WordPress; Node.js, utilisé par de nombreuses applications JavaScript; et Railway, une plateforme d'hébergement infonuagique.
Ces événements ont un point commun : ils concernent des éléments de l'infrastructure web qui échappent généralement à la gestion quotidienne des organisations.
Contrairement aux failles habituellement associées aux CMS ou à leurs extensions, les deux premières alertes concernent des environnements d'exécution. La troisième est un incident de sécurité chez un fournisseur d'hébergement, ayant entraîné une exposition potentielle d'informations sensibles.
Depuis les premières annonces des 20 et 21 octobre, de nouvelles informations ont été publiées, notamment une troisième vulnérabilité PHP, des confirmations d'exploitation et une portée plus large que prévu pour la faille de compression Brotli.
Voici ce que nous savons au 27 octobre, les mesures que nous avons prises chez ctrlweb et les questions à poser à votre fournisseur pour vous assurer que votre site est protégé.
PHP2Shell : deux failles critiques et une troisième vulnérabilité découverte
Le 20 octobre, des informations concernant deux vulnérabilités critiques dans le cœur de PHP ont circulé avant leur divulgation coordonnée. L'équipe de PHP a accéléré la publication de ses correctifs, rendus disponibles le 21 octobre.
Ces deux vulnérabilités, regroupées sous le nom PHP2Shell (CVE-2026-109618 et CVE-2026-109619), ont chacune reçu un score de gravité de 9,2 sur 10.
Elles touchent la gestion de la mémoire de PHP et peuvent permettre, dans certaines conditions, à un attaquant non authentifié d'exécuter du code à distance ou d'accéder à des informations sensibles présentes dans la mémoire du serveur.
La portée est particulièrement importante : selon Google Cloud, les versions de PHP allant de 5.4 à 8.5.11 sont concernées.
Des correctifs ont été publiés dans les versions suivantes :
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
Les versions 8.1 et antérieures, qui ne sont plus officiellement maintenues par le projet PHP, ne bénéficient pas de ces correctifs officiels. Certains fournisseurs peuvent toutefois proposer leurs propres correctifs pour des environnements plus anciens.
Et la situation a continué d'évoluer après le 21 octobre.
Le 23 octobre, une troisième vulnérabilité, CVE-2026-115560, a fait l'objet d'un nouvel avis de sécurité.
Cette faille concerne une combinaison particulière de paramètres de session et de comportements applicatifs. Elle n'est pas corrigée par les mises à jour d'urgence du 21 octobre. En attendant un correctif, une mesure d'atténuation consiste à désactiver le suivi de progression des téléversements de session lorsque cette fonctionnalité est concernée.
Le 26 octobre, les deux vulnérabilités PHP2Shell initiales ont également été signalées comme exploitées. Des chercheurs ont rapporté des exploitations réussies sur des serveurs de test exposés.
Ces développements confirment l'importance d'intervenir rapidement.
Installer une mise à jour ne suffit pas toujours. Selon la configuration du serveur, les processus PHP doivent également être redémarrés pour que les correctifs ou certaines mesures d'atténuation prennent réellement effet.
Node.js : dix vulnérabilités et une faille qui touche bien d'autres technologies
Le 21 octobre, le projet Node.js a publié des mises à jour de sécurité corrigeant dix vulnérabilités, dont quatre considérées comme étant de gravité élevée.
Les versions corrigées sont :
- Node.js 26.12.1
- Node.js 24.22.1
- Node.js 22.23.4
Parmi ces vulnérabilités, CVE-2026-111497 attire particulièrement l'attention.
Elle concerne Brotli, un mécanisme de compression utilisé pour réduire la taille des données échangées sur le web.
Dans certaines conditions, le traitement de données Brotli malveillantes peut provoquer une corruption de mémoire et potentiellement permettre l'exécution de code à distance.
Le risque est notamment présent lorsqu'une application décompresse automatiquement des données provenant de sources non fiables, par exemple au moyen de certaines fonctions HTTP ou de bibliothèques qui acceptent des requêtes compressées.
Les analyses publiées depuis ont montré que cette vulnérabilité dépasse largement Node.js.
La faille concerne une bibliothèque de décompression utilisée par plusieurs technologies. Selon les versions et les configurations, elle peut notamment toucher :
- Bun, un autre environnement d'exécution JavaScript;
- certaines bibliothèques Python;
- Microsoft .NET;
- Envoy, un serveur mandataire utilisé dans certaines infrastructures;
- Istio, une plateforme de gestion des communications entre services.
Microsoft a publié, le 25 octobre 2026, des mises à jour de sécurité exceptionnelles pour .NET 8, 9, 10 et 11 Release Candidate 3 afin de corriger cette vulnérabilité.
La faille peut notamment concerner les applications utilisant la décompression Brotli dans ASP.NET Core, HttpClient ou les API de compression de .NET. Les mécanismes de décompression automatique des requêtes et des réponses ne sont toutefois pas activés par défaut.
Du côté d'Istio, l'avis officiel ISTIO-SECURITY-2026-007 confirme que certaines versions sont concernées lorsque la décompression Brotli est activée, notamment par l'intermédiaire d'un filtre Envoy. Les versions corrigées sont Istio 1.31.2, 1.30.6 et 1.29.9.
Des chercheurs ont également démontré la possibilité d'exécuter du code à partir de données Brotli spécialement conçues sur une version vulnérable de Node.js. Une démonstration technique ne signifie toutefois pas qu'une exploitation réelle de cette faille a été confirmée sur Internet.
Deux éléments méritent une attention particulière.
Les versions de Node.js en fin de vie ne reçoivent plus de correctifs officiels. C'est notamment le cas des versions 20 et 25. Une application qui utilise encore ces environnements peut donc demeurer exposée, même si son propre code est régulièrement mis à jour.
La mise à jour du code applicatif ne garantit pas celle de l'environnement d'exécution. Lorsqu'une application fonctionne dans un conteneur, il faut généralement reconstruire son image avec une version corrigée, puis redéployer et redémarrer le service.
Cette distinction est importante : mettre à jour Nuxt, Express ou une autre bibliothèque ne signifie pas automatiquement que la version de Node.js utilisée en production a été corrigée.
Railway : des secrets potentiellement exposés chez un hébergeur
Le troisième incident est d'une autre nature.
Le 21 octobre, Railway a annoncé avoir détecté une activité suspecte dans ses systèmes internes. L'enquête a confirmé qu'un acteur non autorisé avait accédé à une partie de son infrastructure.
Certaines variables d'environnement appartenant à des clients ont été exposées sous forme chiffrée, et une partie de ces informations a pu être déchiffrée.
Ces variables peuvent contenir des données particulièrement sensibles : clés d'API, identifiants de bases de données, jetons d'authentification ou accès à des services externes.
Dans son rapport préliminaire du 22 octobre, Railway a précisé que jusqu'à 1,85 % de ses espaces de travail, soit environ 100 000, pourraient avoir été concernés par une exposition de variables d'environnement.
Il s'agit d'une estimation du périmètre potentiellement touché, et non d'une confirmation que tous ces environnements ont subi une compromission effective de leurs identifiants.
Contrairement à une vulnérabilité logicielle classique, le problème ne se règle donc pas uniquement par une mise à jour.
Il faut également considérer les identifiants potentiellement compromis et les remplacer.
Pour limiter les risques pendant l'enquête, Railway a temporairement suspendu les nouveaux déploiements. Les applications déjà en fonctionnement sont toutefois restées accessibles.
Les capacités de déploiement ont été progressivement rétablies le 22 octobre pour l'ensemble des forfaits.
Railway a également confirmé que l'attaquant n'avait plus accès à ses systèmes internes à compter du 22 octobre à 3 h 32 UTC.
L'entreprise a engagé des spécialistes externes pour poursuivre son enquête et renforcer la sécurité de son infrastructure.
Elle recommande à tous les clients inscrits avant le 21 octobre de renouveler les secrets sensibles stockés sur la plateforme, même si leur environnement n'a pas été formellement identifié comme compromis.
Pour les organisations concernées, il demeure recommandé de renouveler les identifiants sensibles, de révoquer les anciennes clés et d'examiner les journaux d'activité.
Trois incidents différents, une même réalité
Ces événements illustrent une réalité souvent sous-estimée : la sécurité d'un site web ne s'arrête pas à son CMS.
Un site WordPress peut être parfaitement à jour et fonctionner sur une version vulnérable de PHP.
Une application Nuxt peut utiliser des dépendances récentes, mais continuer de fonctionner dans un conteneur qui embarque une ancienne version de Node.js.
Et un service correctement développé peut être affecté par un incident chez un fournisseur externe, notamment lorsque des identifiants ou des clés d'accès sont exposés.
Dans chaque cas, les interventions nécessaires sont différentes.
Il peut falloir appliquer des correctifs sur le serveur, redémarrer des processus, reconstruire des conteneurs, renouveler des identifiants, vérifier les journaux ou migrer des environnements qui ne sont plus maintenus.
Et surtout, il faut savoir qu'une vulnérabilité existe avant de pouvoir agir.
C'est précisément pourquoi l'entretien d'un site web ne devrait pas se limiter aux mises à jour visibles dans son interface d'administration.
Il nécessite une surveillance régulière des technologies utilisées, une évaluation des risques et la capacité d'intervenir rapidement lorsqu'une alerte importante est publiée.
C'est également l'une des raisons pour lesquelles nous avons fait évoluer nos offres vers des forfaits d'entretien mensuels : assurer un suivi continu plutôt que d'attendre qu'un problème survienne.
Ce que nous avons fait chez ctrlweb
Chez ctrlweb, nous assurons directement l'hébergement de plusieurs sites clients sur nos propres serveurs.
À la suite des alertes PHP2Shell, nous avons procédé à l'application des correctifs de sécurité sur nos environnements d'hébergement concernés.
Nous avons également travaillé sur les mises à jour de nos projets utilisant Nuxt et Node.js, afin de tenir compte des vulnérabilités publiées.
Concernant Railway, notre utilisation de la plateforme était limitée à nos automatisations internes réalisées avec n8n. Aucun site client n'y était hébergé.
Ces interventions rappellent l'importance de connaître les technologies utilisées, leurs dépendances et les services externes auxquels elles sont reliées.
Lorsqu'une alerte de sécurité est publiée, cette connaissance permet d'identifier rapidement les environnements concernés et de déterminer les mesures appropriées.
Votre site est hébergé ailleurs ? Voici les questions à poser
Si vous ne connaissez pas les technologies utilisées par votre site ou si son entretien est assuré par un autre fournisseur, quelques questions simples peuvent vous aider à mieux comprendre votre situation.
1. Quelle version de PHP utilise mon site ?
Est-elle encore maintenue et les correctifs de sécurité publiés le 21 octobre ont-ils été appliqués ? Les nouveaux avis du 23 octobre ont-ils également été évalués ?
2. Mon application utilise-t-elle Node.js ou une technologie touchée par la faille Brotli ?
Si oui, l'environnement d'exécution a-t-il été corrigé ? Les conteneurs ont-ils été reconstruits lorsque nécessaire ?
3. Mes clés d'API et mes identifiants sont-ils stockés chez un fournisseur concerné par un incident de sécurité ?
Si oui, ont-ils été renouvelés et les journaux d'activité ont-ils été vérifiés ?
4. Qui surveille les alertes de sécurité concernant mon site ?
Et surtout, qui est responsable d'évaluer leur impact et d'intervenir lorsqu'un correctif doit être appliqué ?
Cette dernière question est probablement la plus importante.
Parce qu'un site web ne devient pas sécuritaire simplement parce qu'il fonctionne normalement.
Une vulnérabilité peut être présente sans provoquer de dysfonctionnement visible, jusqu'au moment où elle est exploitée.
Vous ne savez pas quelles technologies font fonctionner votre site, ni si les derniers correctifs ont été appliqués ?
Chez ctrlweb, nous pouvons vous aider à vérifier votre environnement, à identifier les risques et à mettre en place un entretien adapté à votre réalité.
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
Sources
Article initialement préparé le 23 octobre 2026. Informations mises à jour le 27 octobre 2026.
PHP et PHP2Shell
- Google Cloud : Responding to core PHP vulnerabilities : vulnérabilités, versions concernées et correctifs.
- Centre canadien pour la cybersécurité : AL26-026 : recommandations officielles et suivi des vulnérabilités.
- PHP : archives des annonces de sécurité d'octobre 2026 : avis et mesures d'atténuation.
- Tenable : PHP2Shell FAQ : chronologie, exploitation et suivi des vulnérabilités.
Node.js, Brotli, Microsoft .NET et Istio
- Node.js : bulletins officiels de sécurité : versions corrigées et vulnérabilités.
- Microsoft .NET Blog : October 2026 Out-of-Band Security Updates : correctifs exceptionnels du 25 octobre, versions concernées et conditions d'exposition à CVE-2026-111497.
- Istio : Security Advisory ISTIO-SECURITY-2026-007 : versions concernées, conditions d'exploitation et versions corrigées.
- The Hacker News : Brotli Decoder Flaw Behind Node.js RCE Also Affects Bun, Python and Other Widely Used Software : analyse de la portée de la vulnérabilité à d'autres technologies.
Railway
- Railway : Security Disclosure, October 21st : annonce initiale de l'incident.
- Railway : Preliminary Report, October 21st Security Incident : chronologie, périmètre potentiellement touché, rétablissement des services et recommandations.
- Railway : état des services : suivi de la disponibilité de la plateforme.
